Ihr Microsoft-365-Tenant, gemessen an einer geprüften Baseline.
Assetto erfasst den Sollzustand Ihrer Konfiguration in Entra ID, Intune, Exchange Online, SharePoint und Defender — meldet den Moment, in dem Ihr Tenant davon abweicht, und stellt ihn wieder her.
Nur lesender Zugriff auf Anwendungsebene. Kein Agent zu installieren. Daten bleiben in der EU.
Ein Tenant, der im letzten Quartal konform war, ist heute nicht automatisch noch konform.
Richtlinien werden gelockert, um ein Projekt zu entblocken, ein Administrator wird für eine Migration ergänzt, eine Conditional-Access-Regel wird zum Testen eingeschränkt. Jede Änderung ist nachvollziehbar. Zurückgenommen wird keine davon.
Eine jährliche Prüfung beschreibt den Zustand an genau einem Tag. Über die elf Monate dazwischen sagt sie nichts — und genau dort sammelt sich das Risiko an.
Sobald eine Berechtigung entzogen wird oder ein Credential abläuft, stellen die meisten Werkzeuge die Bewertung stillschweigend ein — und eine ungeprüfte Kontrolle sieht im Dashboard genauso aus wie eine bestandene.
Erfassen, erkennen, wiederherstellen.
Binden Sie den Tenant mit rein lesenden Anwendungsberechtigungen an, und Assetto erfasst eine Blueprint Ihrer aktuellen Konfiguration — Conditional Access, Geräterichtlinien, privilegierte Rollen, Freigabeeinstellungen und Mail-Authentifizierung.
Jede Änderung wird über einen inhaltlichen Fingerabdruck mit dieser Blueprint verglichen, nach Risiko bewertet und zugeordnet — wer sie vorgenommen hat, wann, und ob sie innerhalb eines genehmigten Änderungsfensters lag.
Setzen Sie eine Richtlinie auf den erfassten Stand zurück oder übernehmen Sie die Änderung formal als neue Baseline. Beide Entscheidungen werden protokolliert.
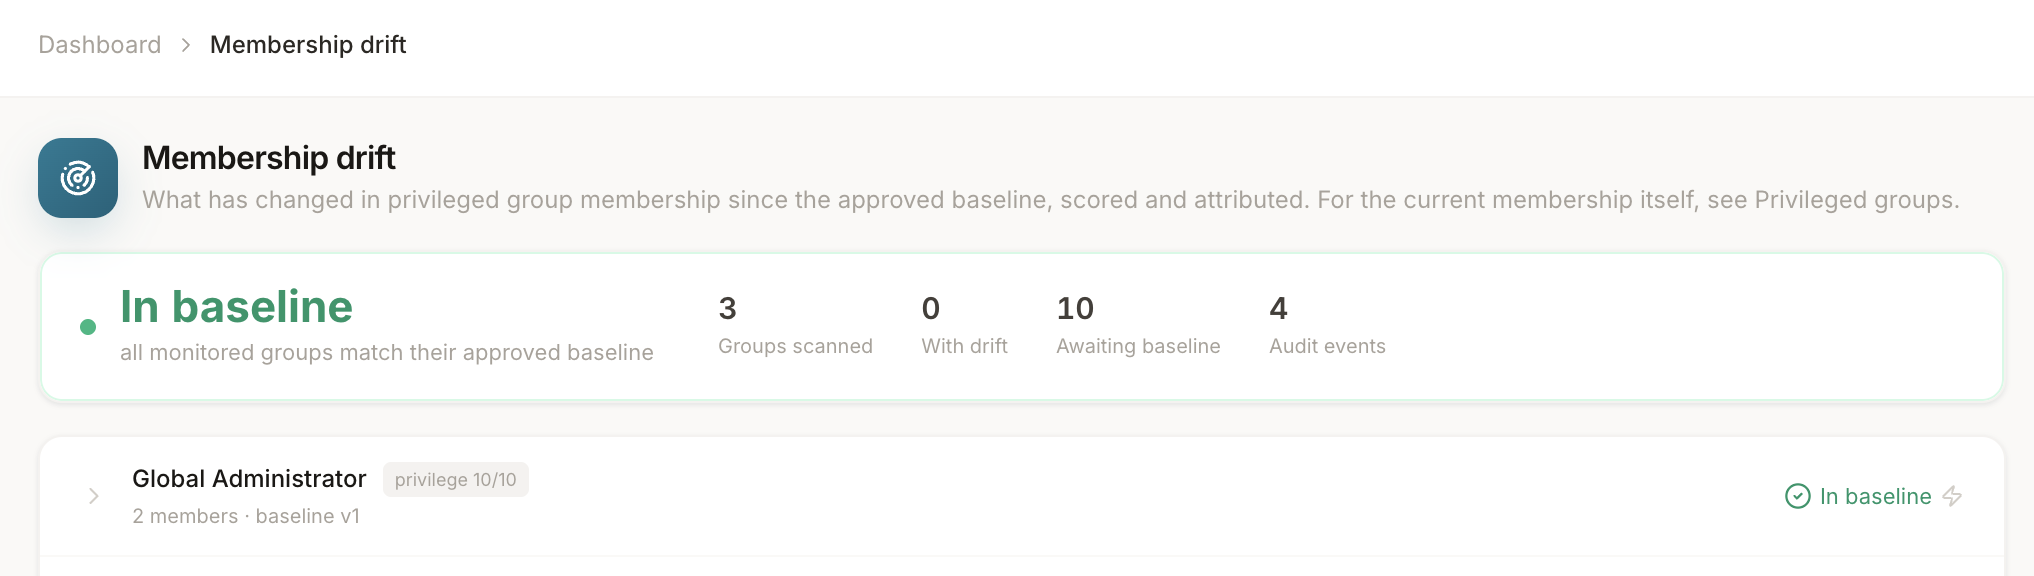
Die meisten Werkzeuge melden, dass sich etwas geändert hat. Das ist die leichte Hälfte.
Assetto bewahrt die vorherige Konfiguration auf. Eine fehlerhafte Änderung wird damit zu einem Rollback statt zu einem Ticket, einem Screenshot und einem Nachmittag Handarbeit.
Assetto prüft laufend, ob es jede Workload noch auslesen kann und ob alle benötigten Berechtigungen weiterhin erteilt sind. Verliert es die Sicht, sagt es das deutlich, statt ein sauberes Ergebnis zu melden, das es nicht belegen kann.
Änderungen werden mit dem Entra-Auditprotokoll korreliert und Änderungsanträgen zugeordnet, sodass ein Befund mit Wer, Wann und Genehmigungsstatus ankommt — nicht nur als Diff.
CIS-Benchmarking, ein rahmenwerkunabhängiger Kontrollkatalog und ein NIS2-Reifemodell, das trennt, was automatisch messbar ist und was ein Administrator bestätigen muss.
NIS2 ist der Grund, warum es dieses Produkt gibt. Assetto läuft in der EU, liest nur, was nötig ist, und erzeugt die regelmäßigen Nachweise, die die Richtlinie erwartet.
Jeder Datensatz ist auf Schemaebene an seine Organisation gebunden, und Credentials sind gegen die Identität ihres Tenants verschlüsselt. Die Isolation hängt damit nicht davon ab, dass jemand an einen Filter denkt.
Jede Feststellung an einem Ort, mit Verantwortlichem und Uhr.
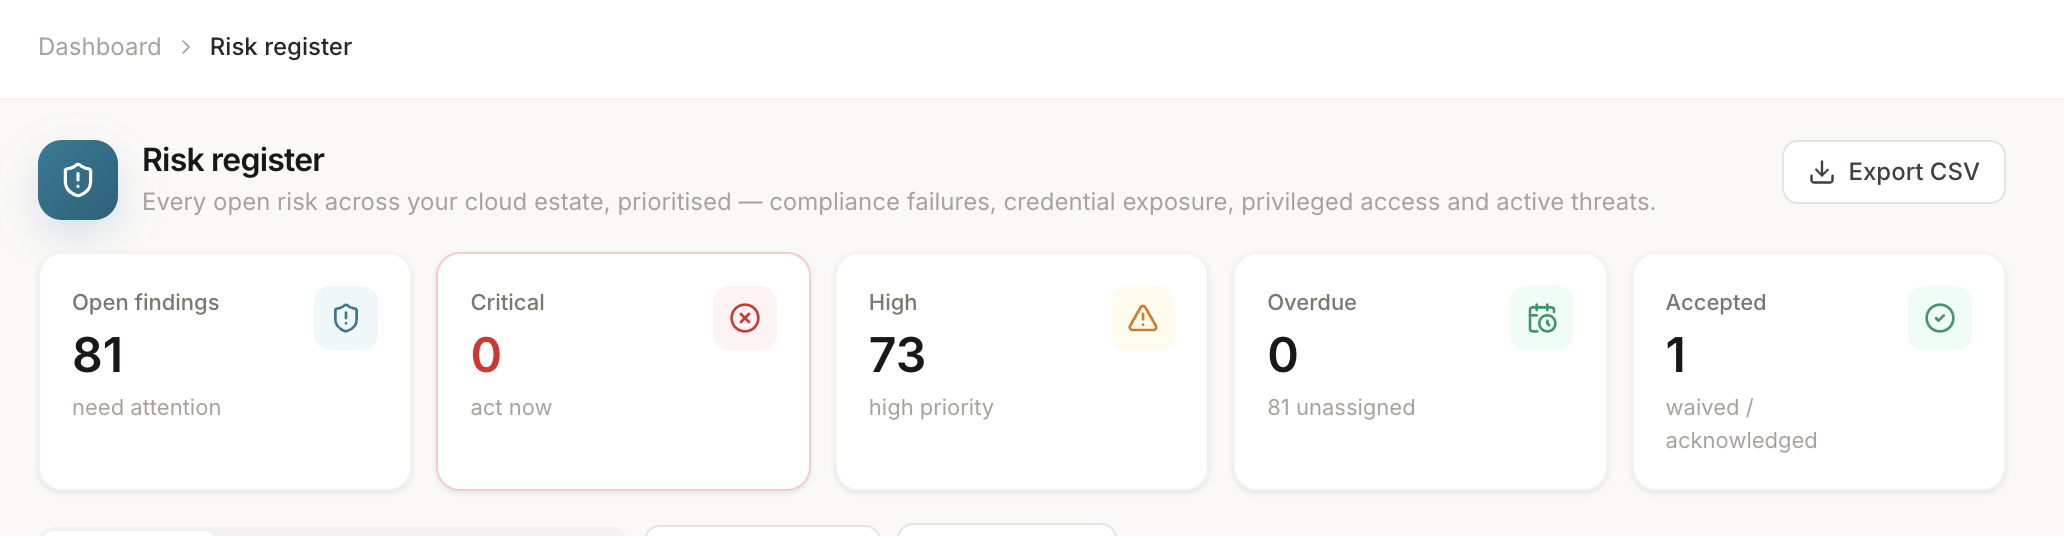
Eine Liste von Problemen ist noch kein Plan. Jede Feststellung trägt einen Schweregrad, die Workload, aus der sie stammt, einen Verantwortlichen und die Dauer, die sie offen ist — und Schließen heißt beheben oder formal akzeptieren, dokumentiert.
- Einer Person zugewiesen, nicht niemandem
- Alterung wird verfolgt, damit nichts stillschweigend dauerhaft wird
- Akzeptierte Risiken bleiben sichtbar, mit Begründung und Namen
Workloads
- Entra ID — Conditional Access, Sicherheitsstandards, Gast- und Zustimmungsrichtlinien
- Privilegierter Zugriff — Rollenzuweisungen, dauerhafte Adminrechte, eligible gegenüber aktiv
- Intune — Gerätekonfiguration und Compliance für Windows, macOS, iOS und Android
- Exchange Online — SPF und DMARC, Postfachüberwachung, Risiken in Posteingangsregeln
- SharePoint & OneDrive — externe Freigaben und veraltete Authentifizierung
- Defender — Warnungen und Incidents
- App-Registrierungen — überberechtigte Apps, ablaufende und abgelaufene Secrets
Berichte
- NIS2-Reifegrad über die technischen Maßnahmen der Richtlinie
- Bewertung nach dem CIS Microsoft 365 Benchmark
- Ein einheitlicher Kontrollkatalog, auf mehrere Rahmenwerke abgebildet
- Ein Risikoregister mit Verantwortlichkeit, Alterung und formaler Akzeptanz
- Tenantweiter Baseline-Bericht mit Management Summary
- Gap-Analyse der Gerätekonfiguration je Plattform
- Portfolio-Übersicht über alle von Ihnen betreuten Tenants
Sehen Sie es an Ihrem eigenen Tenant.
Eine lesende Anbindung ist in wenigen Minuten eingerichtet, und der erste Baseline-Bericht liegt noch in derselben Sitzung vor.