Uw Microsoft 365-tenant, getoetst aan een bewezen baseline.
Assetto legt vast hoe uw configuratie hoort te zijn in Entra ID, Intune, Exchange Online, SharePoint en Defender — en meldt het moment waarop uw tenant daarvan afwijkt, en zet het terug.
Alleen-lezen toegang op applicatieniveau. Geen agent te installeren. Data blijft in de EU.
Een tenant die vorig kwartaal compliant was, is nu niet automatisch nog compliant.
Beleid wordt versoepeld om een project vlot te trekken, een beheerder wordt toegevoegd voor een migratie, een conditional access-regel wordt versmald om te testen. Elke wijziging is verdedigbaar. Geen ervan wordt teruggedraaid.
Een jaarlijkse audit vertelt u hoe de tenant er op één dag voorstond. Over de elf maanden daartussen zegt hij niets — en juist daar loopt het risico op.
Zodra een permissie wordt ingetrokken of een credential verloopt, stoppen de meeste tools stilletjes met beoordelen — en een niet-beoordeelde control ziet er op een dashboard precies zo uit als een geslaagde.
Vastleggen, detecteren, herstellen.
Koppel de tenant met alleen-lezen applicatiepermissies en Assetto legt een blueprint van uw huidige configuratie vast — conditional access, apparaatbeleid, geprivilegieerde rollen, deelinstellingen en mailauthenticatie.
Elke wijziging wordt via een inhoudelijke vingerafdruk vergeleken met die blueprint, gescoord op risico en herleid — wie het wijzigde, wanneer, en of het binnen een goedgekeurd wijzigingsvenster gebeurde.
Herstel een beleidsregel naar de vastgelegde staat, of accepteer de wijziging formeel als nieuwe baseline. Beide beslissingen worden vastgelegd.
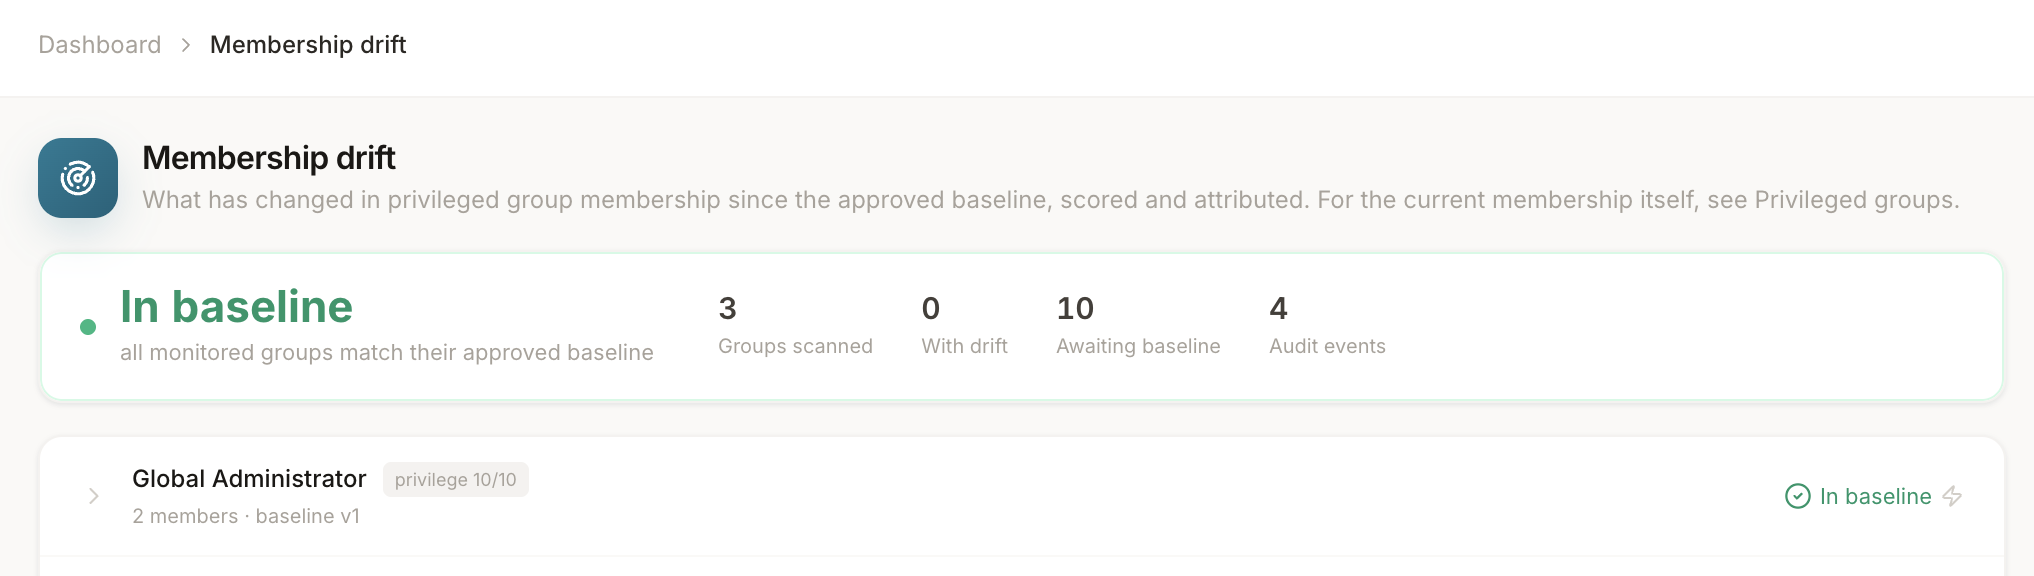
De meeste tools melden dát er iets is gewijzigd. Dat is de makkelijke helft.
Assetto bewaart de vorige configuratie, dus een verkeerde wijziging wordt een rollback in plaats van een ticket, een screenshot en een middag handmatig herstelwerk.
Assetto controleert doorlopend of het elke workload nog kan uitlezen en of alle benodigde permissies nog verleend zijn. Verliest het zicht, dan zegt het dat nadrukkelijk, in plaats van een schone uitslag te melden die het niet verdiend heeft.
Wijzigingen worden gecorreleerd aan het Entra-auditlogboek en gekoppeld aan wijzigingsregistraties, zodat een bevinding aankomt met wie, wanneer en of het goedgekeurd was — niet alleen een diff.
CIS-benchmarking, een raamwerk-onafhankelijke controlecatalogus en een NIS2-gereedheidsmodel dat onderscheidt wat automatisch meetbaar is en wat een beheerder moet verklaren.
NIS2 is de reden dat dit bestaat. Assetto draait in de EU, leest alleen wat nodig is en levert de periodieke bewijsvoering die de richtlijn verwacht.
Elk record is op schemaniveau aan zijn organisatie gebonden en credentials zijn versleuteld tegen de identiteit van hun tenant, zodat isolatie niet afhangt van iemand die aan een filter denkt.
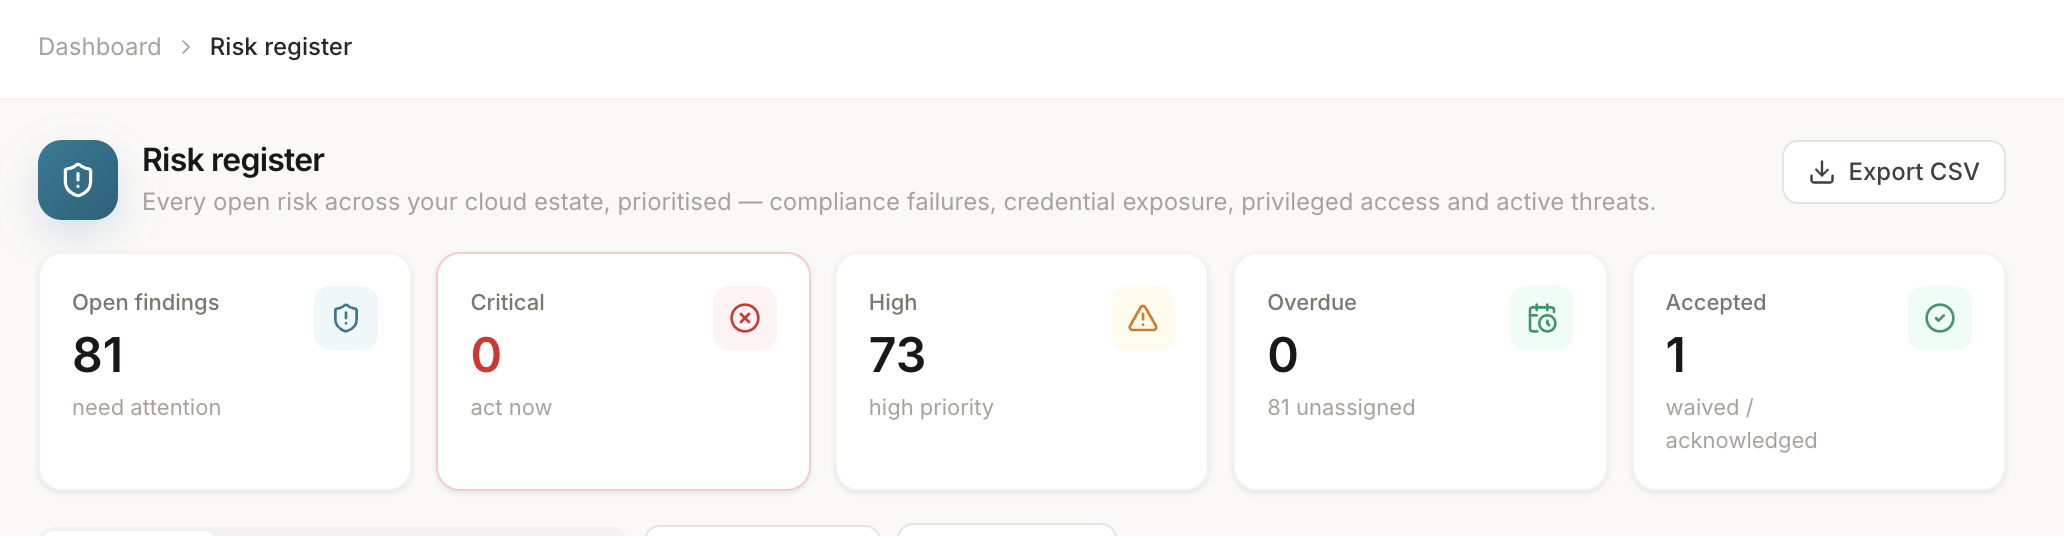
Elke bevinding op één plek, met een eigenaar en een klok.
Een lijst met problemen is nog geen plan. Elke bevinding heeft een ernst, de workload waar hij vandaan komt, een eigenaar en hoelang hij openstaat — en afsluiten betekent oplossen of formeel accepteren, vastgelegd.
- Toegewezen aan een persoon, niet aan niemand
- Veroudering wordt bijgehouden, zodat niets stilletjes blijvend wordt
- Geaccepteerde risico's blijven zichtbaar, met reden en naam
Workloads
- Entra ID — conditional access, security defaults, gasten- en consentbeleid
- Geprivilegieerde toegang — roltoewijzingen, permanente beheerrechten, eligible versus actief
- Intune — apparaatconfiguratie en compliance voor Windows, macOS, iOS en Android
- Exchange Online — SPF en DMARC, mailboxauditing, risico's in inboxregels
- SharePoint & OneDrive — extern delen en verouderde authenticatie
- Defender — waarschuwingen en incidenten
- App-registraties — apps met te veel rechten, verlopende en verlopen secrets
Rapportage
- NIS2-gereedheid op de technische maatregelen van de richtlijn
- Scoring volgens de CIS Microsoft 365 Benchmark
- Eén controlecatalogus, gekoppeld aan meerdere raamwerken
- Een risicoregister met eigenaarschap, veroudering en formele acceptatie
- Tenantbreed baselinerapport met managementsamenvatting
- Gap-analyse van apparaatconfiguratie per platform
- Portfolio-overzicht over alle tenants die u beheert
Zie het tegen uw eigen tenant.
Een alleen-lezen koppeling is in enkele minuten opgezet, en het eerste baselinerapport komt in dezelfde sessie terug.