Votre tenant Microsoft 365, tenu à un référentiel validé.
Assetto enregistre l'état correct de votre configuration sur Entra ID, Intune, Exchange Online, SharePoint et Defender, vous signale l'instant où votre tenant s'en écarte, et le remet en place.
Accès en lecture seule au niveau application. Aucun agent à déployer. Les données restent dans l'UE.
Un tenant conforme au trimestre dernier n'est pas un tenant conforme aujourd'hui.
On assouplit une stratégie pour débloquer un projet, on ajoute un administrateur le temps d'une migration, on restreint une règle d'accès conditionnel pour un test. Chaque changement se justifie. Aucun n'est annulé.
Une évaluation annuelle décrit l'état du tenant un jour donné. Elle ne dit rien des onze mois intermédiaires, là où le risque s'accumule réellement.
Dès qu'une autorisation est révoquée ou qu'un secret expire, la plupart des outils cessent silencieusement d'évaluer ce périmètre — et un contrôle non évalué ressemble exactement à un contrôle réussi sur un tableau de bord.
Enregistrer, détecter, restaurer.
Connectez le tenant avec des autorisations d'application en lecture seule et Assetto enregistre un plan de votre configuration actuelle : accès conditionnel, stratégies d'appareils, rôles à privilèges, paramètres de partage et authentification du courrier.
Chaque changement est comparé à ce plan par empreinte de contenu, noté selon son risque et attribué : qui l'a fait, quand, et si cela s'est produit dans une fenêtre de changement approuvée.
Restaurez une stratégie dans l'état enregistré, ou acceptez formellement le changement comme nouveau référentiel. Dans les deux cas, la décision est consignée.
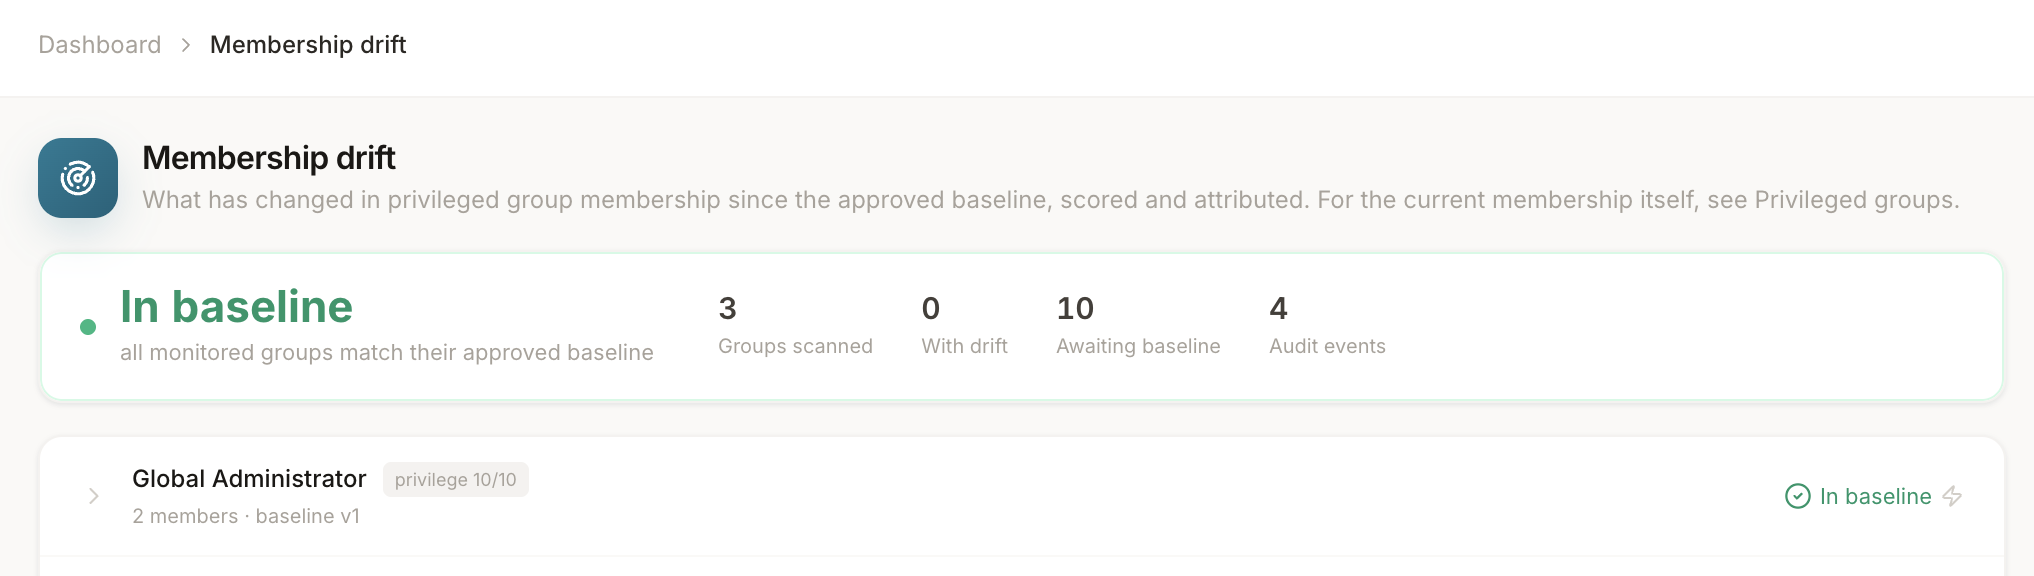
La plupart des outils signalent qu'une chose a changé. C'est la moitié facile.
Assetto conserve la configuration précédente : un mauvais changement se règle par un retour arrière, et non par un ticket, une capture d'écran et un après-midi de réparation manuelle.
Assetto vérifie en continu qu'il peut toujours lire chaque charge de travail et que toutes les autorisations nécessaires sont encore accordées. Lorsqu'il perd la visibilité, il le dit clairement au lieu d'annoncer un résultat propre qu'il n'a pas constaté.
Les changements sont corrélés au journal d'audit Entra et rapprochés des enregistrements de changement : un constat arrive avec le qui, le quand et le statut d'approbation, pas seulement un diff.
Évaluation CIS, catalogue de contrôles indépendant du référentiel, et modèle de maturité NIS2 qui distingue ce qui se mesure automatiquement de ce qu'un administrateur doit attester.
NIS2 est la raison d'être de ce produit. Assetto fonctionne dans l'UE, ne lit que le nécessaire et produit les preuves périodiques attendues par la directive.
Chaque enregistrement est rattaché à son organisation au niveau du schéma et les secrets sont chiffrés contre l'identité de leur tenant : le cloisonnement ne dépend pas de quelqu'un qui penserait à appliquer un filtre.
Chaque constat au même endroit, avec un responsable et une horloge.
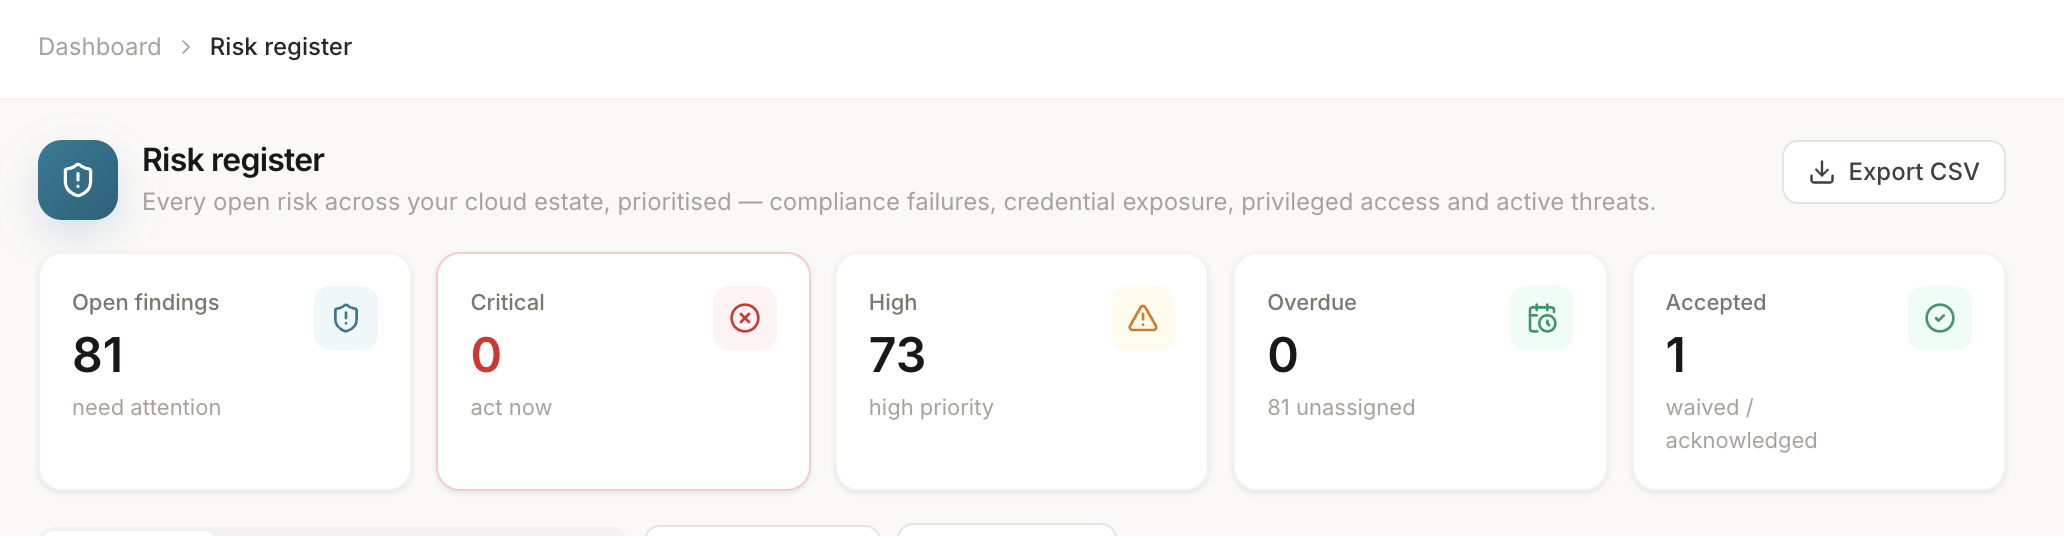
Une liste de problèmes n'est pas un plan. Chaque constat porte une sévérité, la charge de travail dont il provient, son responsable et depuis combien de temps il est ouvert — et le clore signifie le corriger ou l'accepter formellement, par écrit.
- Attribué à une personne, pas à personne
- L'ancienneté est suivie, pour que rien ne devienne permanent en silence
- Les risques acceptés restent visibles, avec un motif et un nom
Charges de travail
- Entra ID — accès conditionnel, paramètres de sécurité par défaut, stratégies d'invités et de consentement
- Accès à privilèges — attributions de rôles, administration permanente, éligible ou actif
- Intune — configuration et conformité des appareils sous Windows, macOS, iOS et Android
- Exchange Online — SPF et DMARC, audit des boîtes aux lettres, risque des règles de boîte de réception
- SharePoint et OneDrive — partage externe et authentification héritée
- Defender — alertes et incidents
- Inscriptions d'applications — applications surprivilégiées, secrets expirés ou proches de l'expiration
Restitution
- Maturité NIS2 sur les mesures techniques de la directive
- Notation selon le CIS Microsoft 365 Benchmark
- Un catalogue de contrôles unique, mis en correspondance avec plusieurs référentiels
- Un registre des risques avec responsable, ancienneté et acceptation formelle
- Rapport de référence sur l'ensemble du tenant, avec synthèse pour la direction
- Analyse des écarts de configuration des appareils par plateforme
- Vue portefeuille sur tous les tenants que vous gérez
Voyez-le sur votre propre tenant.
Une connexion en lecture seule se met en place en quelques minutes, et le premier rapport de référence arrive dans la même séance.