Su tenant de Microsoft 365, medido frente a una línea base verificada.
Assetto registra cómo debe estar su configuración en Entra ID, Intune, Exchange Online, SharePoint y Defender, avisa en el momento en que su tenant se desvía y lo devuelve a su sitio.
Acceso de solo lectura a nivel de aplicación. Sin agente que instalar. Los datos permanecen en la UE.
Un tenant que cumplía el trimestre pasado no es un tenant que cumpla hoy.
Se relaja una directiva para desbloquear un proyecto, se añade un administrador para una migración, se acota una regla de acceso condicional para hacer pruebas. Cada cambio es razonable. Ninguno se revierte.
Una evaluación anual describe el estado del tenant en un único día. No dice nada de los once meses intermedios, que es justo donde se acumula la exposición.
Cuando se revoca un permiso o caduca una credencial, la mayoría de herramientas dejan de evaluar esa área en silencio, y un control no evaluado se ve exactamente igual que uno superado en un panel.
Registrar, detectar, restaurar.
Conecte el tenant con permisos de aplicación de solo lectura y Assetto registrará un plano de su configuración actual: acceso condicional, directivas de dispositivo, roles con privilegios, opciones de uso compartido y autenticación de correo.
Cada cambio se compara con ese plano mediante una huella de contenido, se puntúa por riesgo y se atribuye: quién lo hizo, cuándo y si ocurrió dentro de una ventana de cambio aprobada.
Restaure una directiva al estado registrado en el plano, o acepte formalmente el cambio como la nueva línea base. En ambos casos la decisión queda registrada.
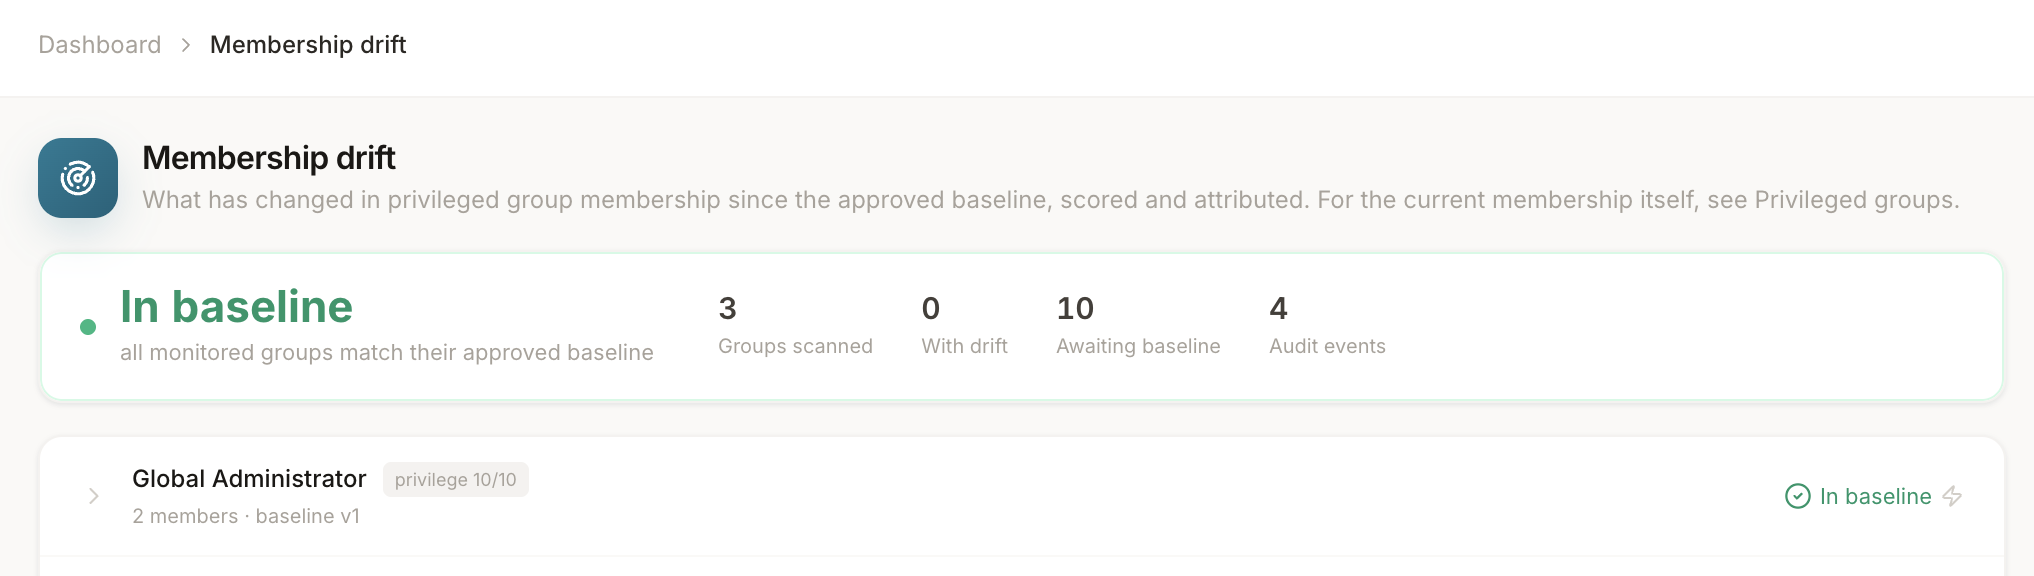
La mayoría de herramientas le dicen que algo cambió. Esa es la mitad fácil.
Assetto conserva la configuración anterior, de modo que un cambio incorrecto se resuelve con una reversión en lugar de un ticket, una captura de pantalla y una tarde de reparación manual.
Assetto verifica de forma continua que sigue pudiendo leer cada carga de trabajo y que todos los permisos necesarios siguen concedidos. Cuando pierde visibilidad lo dice con claridad, en lugar de informar de un resultado limpio que no ha comprobado.
Los cambios se correlacionan con el registro de auditoría de Entra y se cotejan con los registros de cambio, de modo que un hallazgo llega con quién, cuándo y si estaba aprobado, no solo con un diff.
Evaluación CIS, un catálogo de controles independiente del marco y un modelo de preparación NIS2 que separa lo que se puede medir automáticamente de lo que un administrador debe declarar.
NIS2 es la razón de ser de este producto. Assetto se ejecuta en la UE, lee solo lo necesario y genera las evidencias periódicas que la directiva espera.
Cada registro está vinculado a su organización a nivel de esquema y las credenciales se cifran contra la identidad de su tenant, de modo que el aislamiento no depende de que alguien recuerde aplicar un filtro.
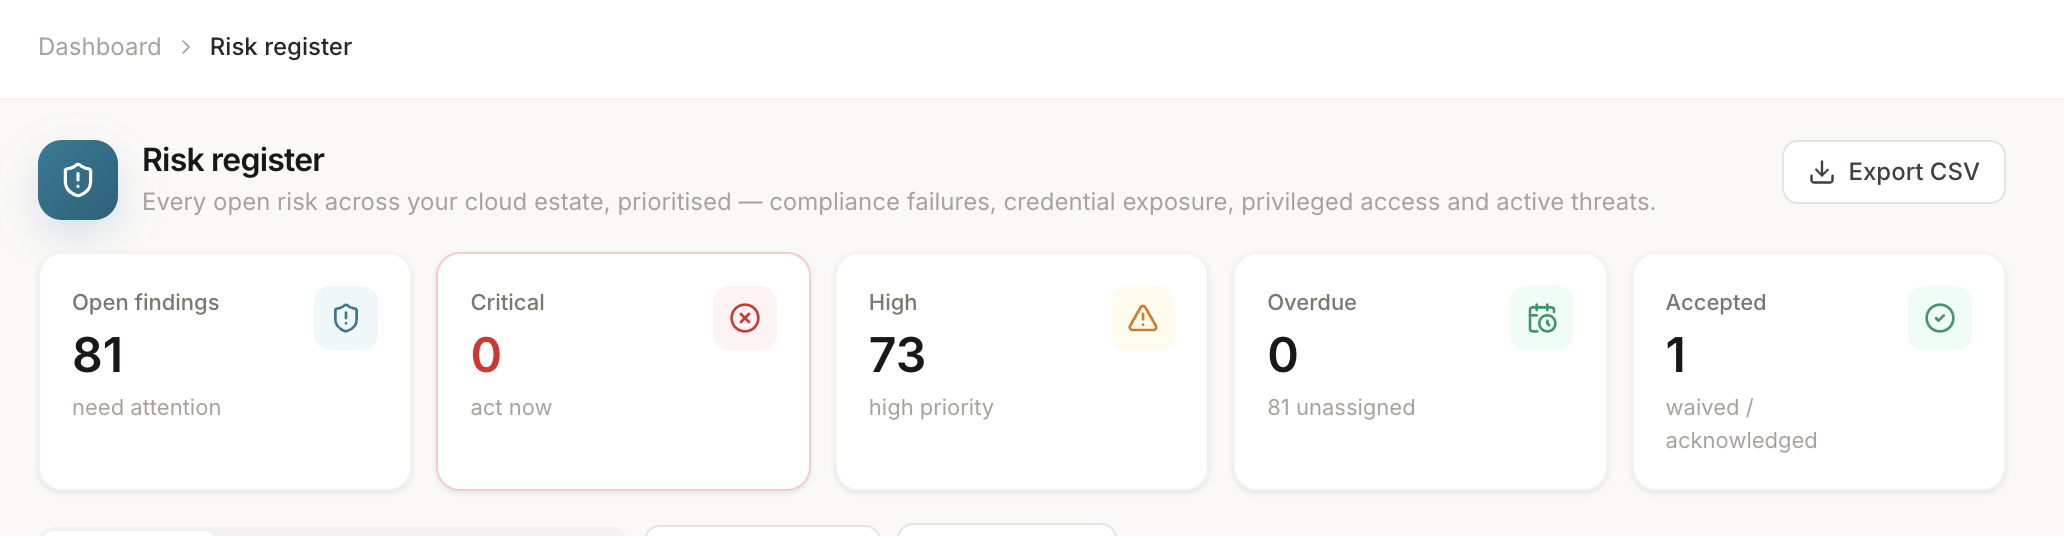
Cada hallazgo en un solo lugar, con responsable y reloj.
Una lista de problemas no es un plan. Cada hallazgo lleva una severidad, la carga de trabajo de la que procede, quién lo asume y cuánto tiempo lleva abierto — y cerrarlo significa resolverlo o aceptarlo formalmente, por escrito.
- Asignado a una persona, no a nadie
- Se registra la antigüedad, para que nada se vuelva permanente en silencio
- Los riesgos aceptados siguen visibles, con motivo y nombre
Cargas de trabajo
- Entra ID: acceso condicional, valores predeterminados de seguridad, directivas de invitados y consentimiento
- Acceso con privilegios: asignaciones de rol, administración permanente, elegible frente a activo
- Intune: configuración y cumplimiento de dispositivos en Windows, macOS, iOS y Android
- Exchange Online: SPF y DMARC, auditoría de buzones, riesgo en reglas de bandeja de entrada
- SharePoint y OneDrive: uso compartido externo y autenticación heredada
- Defender: alertas e incidentes
- Registros de aplicaciones: aplicaciones con permisos excesivos, secretos próximos a caducar y caducados
Informes
- Preparación para NIS2 sobre las medidas técnicas de la directiva
- Puntuación según el CIS Microsoft 365 Benchmark
- Un catálogo de controles único, asignado a varios marcos
- Un registro de riesgos con responsable, antigüedad y aceptación formal
- Informe de línea base de todo el tenant con resumen ejecutivo
- Análisis de brechas de configuración de dispositivos por plataforma
- Vista de cartera de todos los tenants que gestiona
Véalo sobre su propio tenant.
Una conexión de solo lectura se configura en unos minutos, y el primer informe de línea base llega en la misma sesión.